超越傳統邊界:
在線即時人工智慧 (Inline AI) 與專利 SP3 單次處理
現代網路中超過 85% 的勒索病毒與 APT 攻擊皆深度隱匿於 SSL/TLS 加密連線中。傳統防火牆因架構缺陷,開啟深層解密便會導致硬體癱瘓斷線。
Palo Alto Networks 採用專利單次平行處理架構(Single-Pass Parallel Processing, SP3)與客製化專用晶片,在封包僅需解碼一次的極低延遲下,並行完成身分認證、應用程式分類與在線即時機器學習深層清洗。
徹底擺脫連接埠與通訊協定假象。精準識別 3,000+ 種雲端及內部商務應用,自動阻斷利用 Port 80/443 偽裝的木馬與中繼連線。
與微軟 AD、LDAP、Okta 等目錄系統緊密連動。安全政策直接綁定「人員與角色」,無論使用者在總部、園區或居家 VPN,均維持一致存取權限。
全球 85,000+ 企業即時情資共享。遇到未知檔案時,數秒內由雲端沙箱自動分析產出特徵碼並推播至全球閘道,防堵未知零時差攻擊。
全面整合防護的 4 大支柱
以平台化思維取代過度零散的單點設備,實現威脅可視化與自動化阻斷
防範首波受害端點 (Patient Zero)
結合在線即時 AI 與機器學習雲端偵測引擎,精準阻斷高隱蔽性的首次攻擊、網路釣魚、惡意 URL 與 C2 中繼連線。
全方位保護使用者、裝置與應用
落實零信任(Zero Trust)三大支柱:最小權限存取原則、持續性信任驗證,以及全封包持續性安全深層檢驗。
共享全球無縫情資生態系
匯聚全球 85,000+ 企業實戰情資網路效應,比市場上任何單點解決方案快 180 倍攔截已知、未知與零時差威脅。
集中連線與安全(NGFW + SD-WAN)
將次世代防火牆防護與 SD-WAN 線路疊加整合至單一管理平台,極小化延遲、抖動與掉包,提供極致員工體驗。
涵蓋全場景的 6 大 AI 網路安全方案
從跨國超高速資料中心、企業園區骨幹,到偏遠分支門市與極端工控環境,皆有專屬硬體架構精確對應
高速資料中心與服務供應商
專為超大規模企業打造的極速 ML-Powered 防火牆。突破 1.5 Tbps 第 7 層 App-ID 線速檢查,並搭載 256 核心運算具備量子優化加速。
企業總部與園區骨幹核心
以緊湊外型提供 2.5 倍威脅防禦效能。高密度 1RU 規格支援 mGig 高速銅線與 10G/25G 光纖連接,完美承載數千人並行存取。
遠端分支據點與連鎖門市
最新 PA-455 具備雙光纖與 PoE 供電彈性,效能暴增 6 倍;結合主流 PA-500 系列,提供企業各分部強大而穩定的在地防禦。
嚴苛工控與生產環境 (OT)
專為製造工廠、高低溫變電所、無塵室等極端環境設計。通過耐溫抗震抗電磁干擾強固認證,保護工控 SCADA / Modbus 協定安全。
分散式企業與行動據點 (5G)
在精巧外型中內建 5G 連網通訊模組與光纖介面。適合快閃展場、偏遠工地或作為固網故障時的 5G 自動熱備援專用閘道。
極簡化資安管理 (Unified Management)
告別多重管理系統割裂。透過 Strata Cloud Manager 單一介面統括硬體 NGFW 與 SASE 雲端環境,AIOps 提前預測網路中斷。
PA-Series 全系列硬體防火牆選型指南
網威資訊協助企業從分支機構、強固工控、企業總部到超大規模資料中心,精確配比最佳預算與效能組合
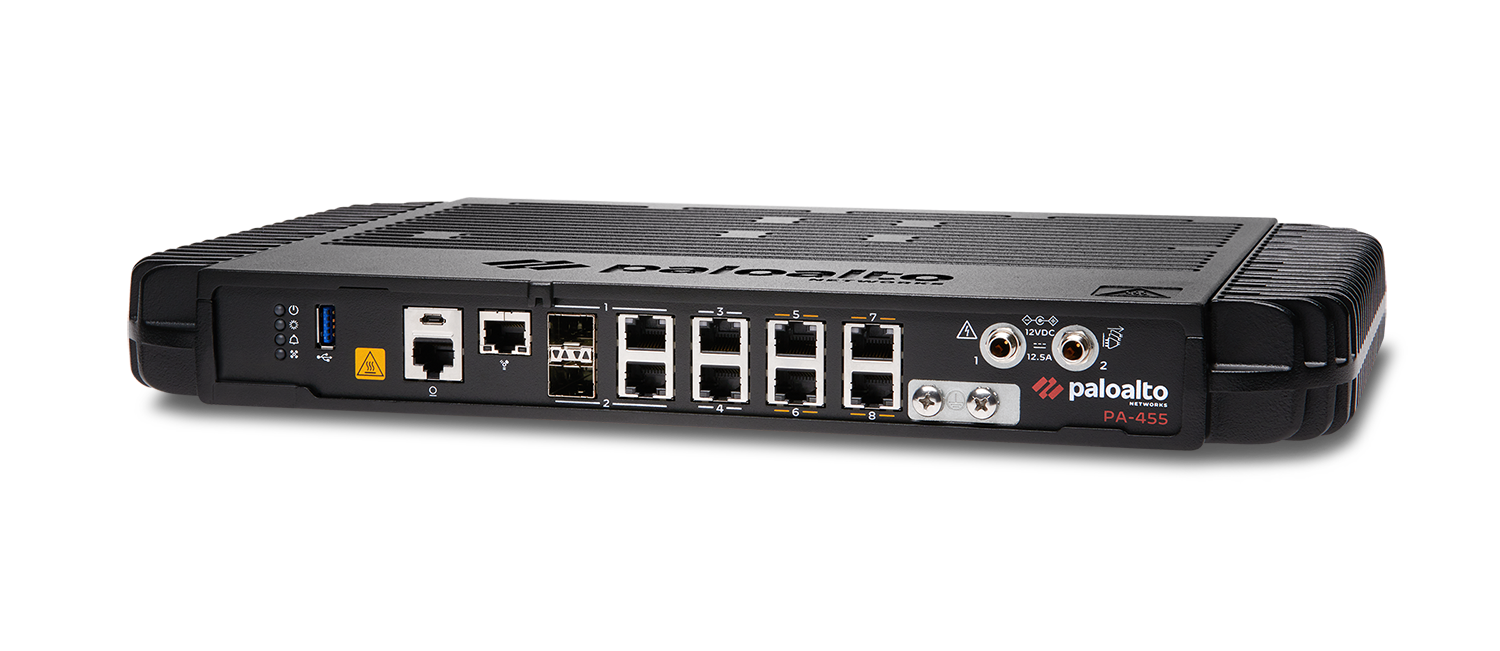
桌面型與強固型防火牆
靜音無風扇、雙電源備援。最新 PA-455 具備雙光纖與 PoE 供電(6 倍效能提升),PA-415-5G 內建 5G 連網模組,PA-450R 專為嚴苛工業工控環境打造。
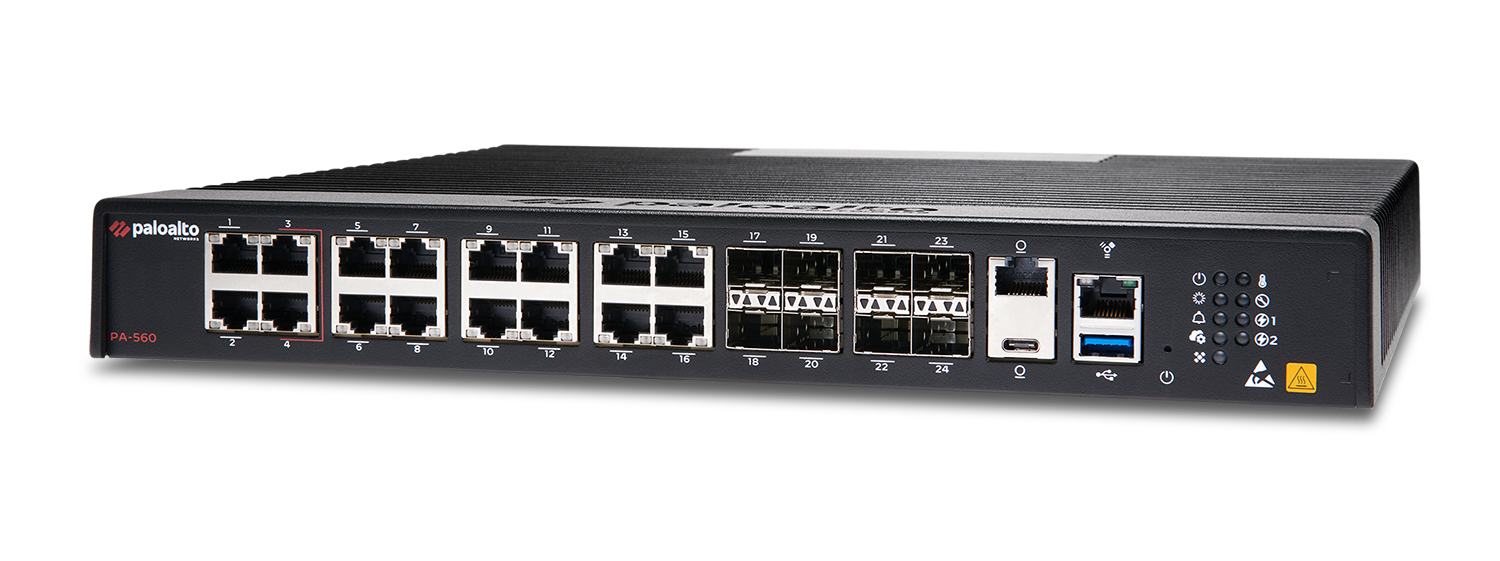
PA-500 系列高效能安全閘道
專為企業分支機構與中型辦公室打造,提供穩定強悍的第 7 層應用辨識、使用者存取控制與全功能威脅過濾。
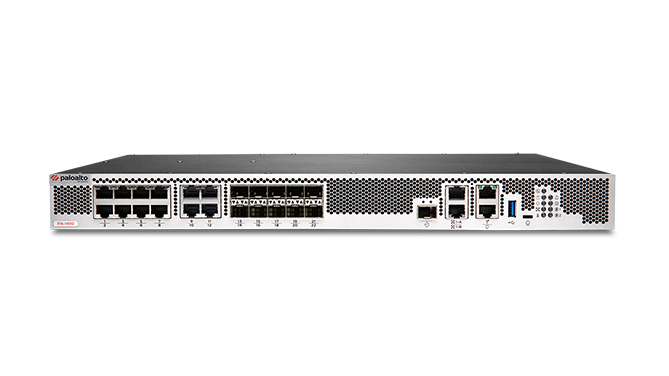
高密度 1RU 企業級安全閘道
將 ML-Powered 防護凝聚於 1RU 機架內,支援高速 5G 銅線 mGig、10G/25G 光纖介面。最新 PA-5445 更以緊湊外型提供 2.5 倍園區骨幹防護效能。
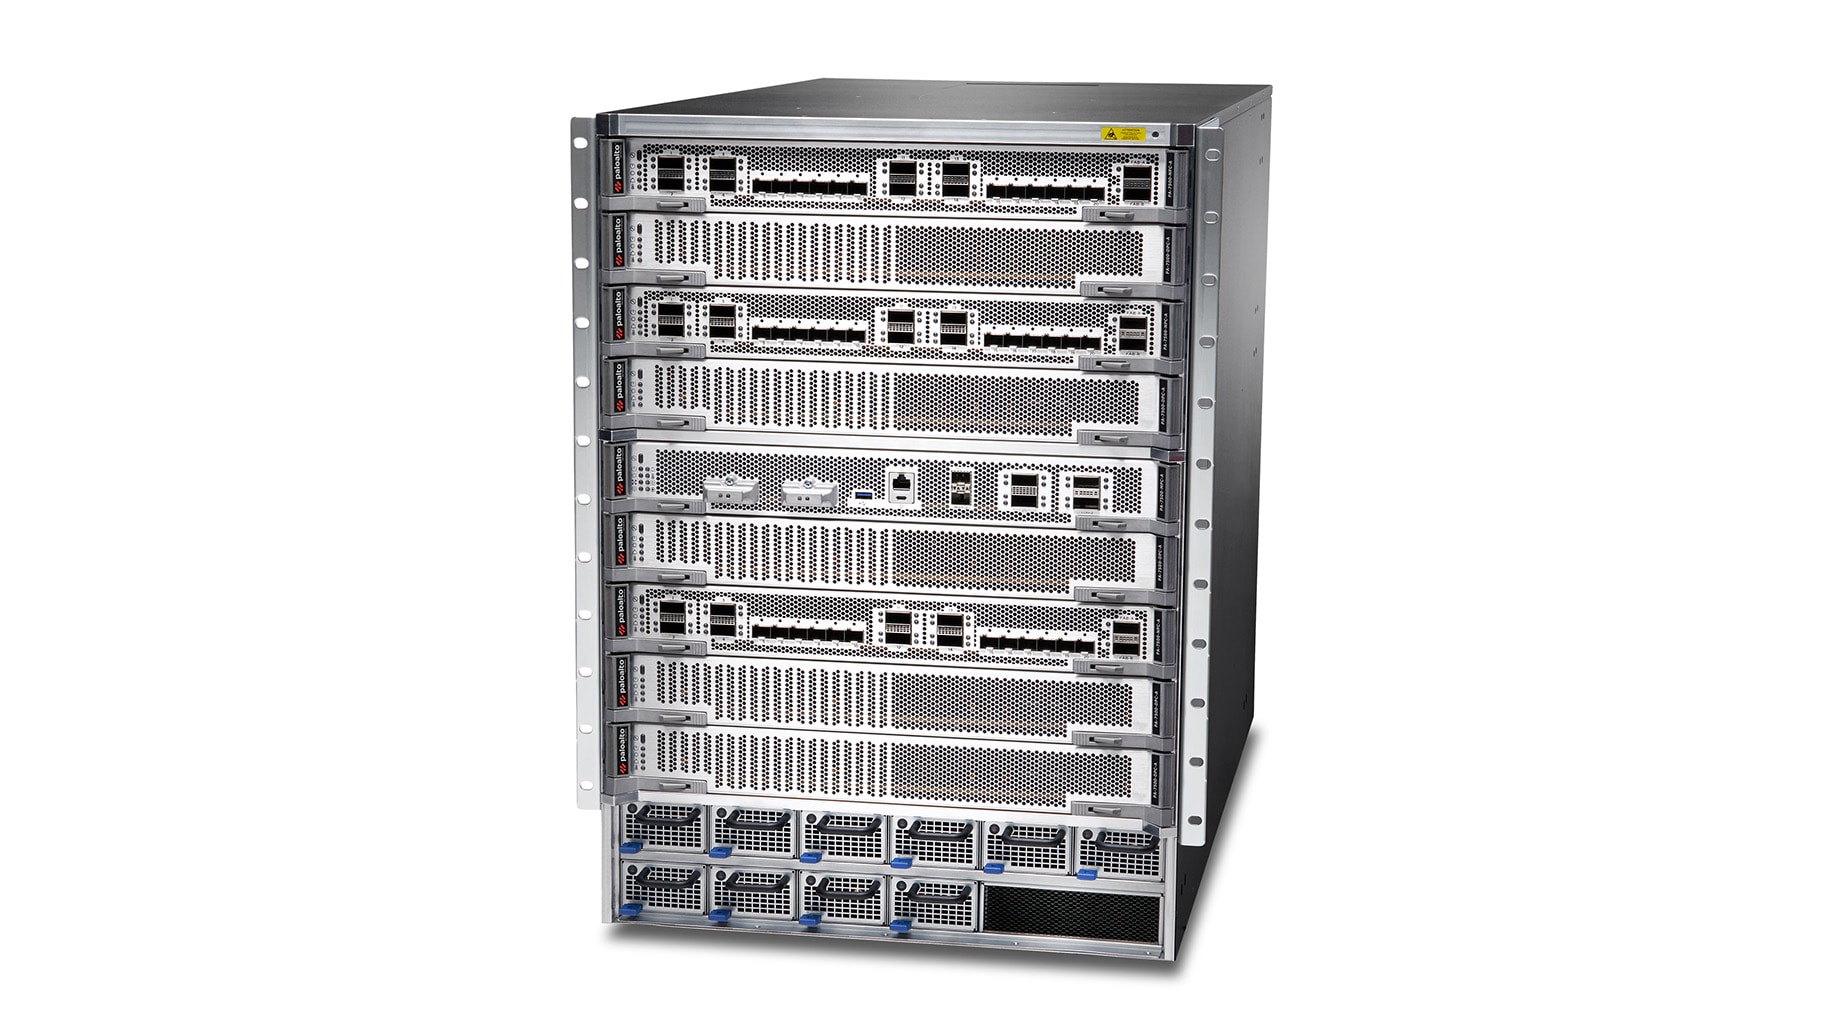
資料中心模組化機箱旗艦款
搭載 FE400 ASIC 晶片,PA-7500 突破 1.5 Tbps 超高吞吐量;量子優化旗艦 PA-5580 具備 256 運算核心與硬體加速(4 倍威脅處理效能),守護超大規模機房。
硬體大家都能買,但「把 Palo Alto 調到極致安全」是網威的專業
業界常見的痛點是:花大錢買了 Palo Alto Networks,卻因人員不熟悉而將規則設成「Any Any Allow」當傳統防火牆使用,浪費了 80% 的安全功能。網威資訊的專業導入流程能確保您獲得真實效益:
舊防火牆無痛轉換
運用原廠 Expedition 工具分析現行 Fortinet、Check Point、Cisco 等舊規則,精簡去重並升級為 App-ID 智慧政策。
SSL 解密與隱私調校
精確設定財務、金融、個人隱私白名單排除,只對關鍵商務流量執行深層 SSL 封包解密檢測,合規無疑慮。
免費旁路實機 PoC
以 SPAN/TAP 模式進駐貴公司實測 7 天,出具「網路未知威脅與應用程式風險可視化報告」,眼見為憑。
原廠金級在地備機
提供本地備用機與原廠零件 4 小時/當日快速到場置換服務,搭配專業資安工程顧問技術支援。
常見問題與導入評估
問:為什麼 Palo Alto Networks 在開啟所有深層檢查時,效能依然能維持高速低延遲?
答:關鍵在於專利的單次平行處理架構(SP3)與機箱智慧子系統分流。傳統防火牆會將流量在不同檢查模組(防毒、IPS、網址過濾)間來回複製重解,而 Palo Alto 的專用硬體晶片(如 FE400 ASIC)在封包經過時僅做一次解碼並行分析,大幅降低網路延遲並維持高吞吐量。
問:分公司或偏遠工廠部署防火牆,是否需要專屬 IT 人員到場安裝?
答:不需要。Palo Alto Networks 支援零接觸上線(Zero Touch Provisioning, ZTP)。現場人員僅需將設備接通電源與網路線,設備即會自動連線原廠雲端驗證身分,並自動載入網威工程師預先規劃的資安原則設定檔,大幅降低跨國或跨門市佈署維運成本。
問:切換到 Palo Alto Networks 會不會造成公司同仁斷線或業務中斷?
答:不會。網威資訊具備成熟的「靜默監控(Monitor Mode)➔ 策略影子對比(Shadow Rules)➔ 離峰無縫切換」標準作業流程,確保所有商務軟體正常連線,營運零中斷。
問:我們現有的防火牆還沒到期,為什麼現在需要評估 Palo Alto Networks?
答:現行駭客最常利用的正是「傳統防火牆無法檢驗加密流量與應用程式」的漏洞。您可以先透過網威的免費旁路 PoC 進行為期一週的流量分析,確認現有設備是否已有漏攔的木馬外連或惡意行為,再評估升級時程。