在惡意進入員工收件匣前,完成全方位清洗
CelloPoint SEG 採用反向代理架構,透明部署於網際網路與內部郵件伺服器之間。不管是自建的 Microsoft Exchange、IBM Domino、Linux Sendmail/Postfix,或是雲端 Microsoft 365、Google Workspace,皆能全面相容,阻絕進階持續性滲透(APT)。
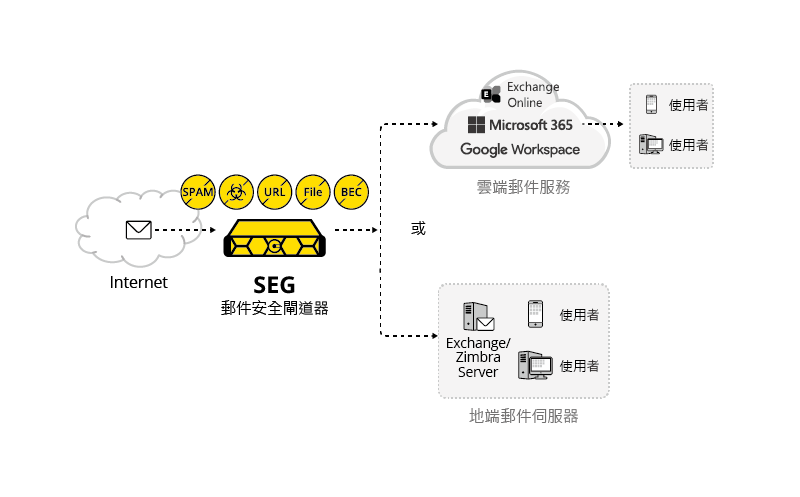
圖:CelloPoint SEG 部署架構(結合 CelloOS 引擎與 CelloCloud 全球雲端威脅聯防平台)
為現代混合辦公量身打造的防禦中樞
支援多網域(Multi-Domain)、群組策略分流,不需改變使用者收發信習慣,無感保護終端同仁安全。
結合全球 Honeypot 蜜罐感測器、CGAC 反垃圾信分析中心與威脅情報交換,秒級更新最新惡意特徵與阻擋名單。
不僅防禦外來攻擊,更嚴格審核由內向外寄發的機密資料外洩(DLP),守護個資與營業秘密。
CelloPoint 核心技術:5 層多階梯縱深防線
每一封進入企業的電子郵件,均需依序通過 5 道精密嚴謹的檢驗階梯,在不同階段瓦解各類駭客戰術
AG 連線控制與垃圾信防禦
在建立 SMTP 連線的瞬間,透過寄件者信譽評等(SRL)與流量異常分析,在信件內容抵達前即阻斷 50%~80% 的殭屍網路連線。
- 阻斷 DoS/DDoS 暴力字典攻擊
- Anti-Relay 轉發防護與灰名單 (Greylist)
- CGAC 全球發信來源信譽分數判定
AV 多引擎防毒與惡意代碼過濾
整合國際主流防毒引擎與啟發式特徵庫,深度拆解複合壓縮檔案、巨集惡意腳本與已知木馬程式,提供雙重即時防毒保障。
- 即時特徵庫雲端自動同步
- 支援多層壓縮封裝穿透解壓分析
- 阻絕勒索病毒(Ransomware)惡意酬載 (Payload)
APT-URL 動態防護 & ToC 改寫
針對假冒登入頁面與延遲觸發(Sleepers)惡意連結,提供「點擊前、點擊時(ToC)、點擊後」三階段縱深動態改寫檢測。
- Time-of-Click 點擊瞬間雲端即時判讀
- 精準辨識 QR Code 釣魚(Quishing)
- 逾 125 組全球情資庫即時比對
APT-File 虛擬全系統模擬沙箱
針對防毒引擎無法比對的「零時差(Zero-day)未知附件」,引導至動態沙箱環境執行多作業系統模擬,側錄惡意行為。
- 支援 Windows、Android、Office、PDF 模擬
- 動態關聯分析防範沙箱逃逸技術
- 產出完整可視化事件鑑識報告 (Forensics)
Anti-BEC 商業變臉詐騙與冒名防護
防範假冒高層主管(CEO Fraud)、相似假網域(Cousin Domain)以及供應鏈變臉郵件,保護企業財務與重要決策流程。
- 嚴格檢驗 SPF、DKIM、DMARC 認證標籤
- 顯示名稱偽造冒名(Display Name Spoofing)辨識
- 使用者行為分析 (UBA) 偵測異常急迫語意
郵件稽核 (DLP) 與合規歸檔
除了外部防禦,CelloPoint 亦提供嚴謹的內對外資料外洩防護 (DLP),支援身分證號、信用卡、專案關鍵字審核,搭配加密發信與長期法律存證歸檔。
「我們已經有 Microsoft 365 / Google 原生防護,為什麼還需要 CelloPoint?」
這是許多資訊長常見的疑問。公有雲信箱原生過濾引擎以泛用規則為主,對於鎖定台灣在地企業的特定攻擊(如假冒政府機關公文、在地銀行繳費單、中文變臉詐騙)往往難以在第一時間有效識別。
| 評估項目 | 公有雲原生郵件安全 (M365 / Workspace) | CelloPoint SEG + 網威專業維運 |
|---|---|---|
| 中文語意與本土威脅情資 | 偏向歐美常見情資,對繁體中文假公文、稅務詐騙更新反應較慢。 | ✓ 優勢:在地 CGAC 威脅情報中心,針對台灣與亞太常見釣魚手法秒級收錄。 |
| URL 點擊防護 (ToC) | 部分方案需加購高階授權,對圖片內嵌 QR Code (Quishing) 辨識率有限。 | ✓ 完整標配:點擊瞬間動態改寫,內建 QR Code 自動光學解析與 125 組情資庫聯防。 |
| 誤判調校與白名單靈活性 | 全球通用過濾規則,客製彈性低,常發生海外正常供應商報價單被直接丟棄。 | ✓ 彈性可控:支援部門級別多重規則,網威工程師依據企業業務特性進行專屬門檻微調。 |
| 在地技術支援與緊急處理 | 僅提供線上英文開單或外包客服,處理週期長,缺乏即時性。 | ✓ 在地專人:網威台北維運中心專線工程師即時連線,快速排查追蹤郵件路由紀錄。 |
不只是引進設備,更為您把關「零掉信」與「零誤攔」的維運品質
電子郵件是企業營運命脈。若切換設備導致業務訂單遺失,或誤攔了重要供應商信件,損失難以估計。網威資訊以多年郵件維運經驗,提供業界最嚴謹的導入規範:
MX 路由平滑切換
規劃 DNS TTL 漸進降階機制,實施靜默接收測試與備援線路設定,保障企業全體信箱無感轉換,絕不遺失任何一封信。
產業專屬閥值微調
依照各行業特性(跨國貿易、製造、醫療、金融),精準設定 SPF/DMARC 軟性失敗處置與白名單,兼顧安全與商務通訊流暢。
釣魚演練人因防護
技術防護之外,網威資安顧問提供擬真釣魚郵件發送與社交工程演練,產出同仁資安警覺評測報告,補齊防禦最脆弱的人員拼圖。
即時事件軌跡鑑識
遇到疑似變臉詐騙信或可疑附件時,網威工程師協助解構郵件 Header、解析發信 IP 與沙箱日誌,提供即時專業研判建議。
常見問題與導入評估
問:我們公司信箱已全面遷到 Microsoft 365 (Exchange Online),還能串接 CelloPoint 嗎?
答:完全可以。這是目前最主流的企業架構。CelloPoint SEG 支援標準的 Microsoft 365 混合架構整合,外部信件會先經過 CelloPoint 進行 5 層深度清洗後,再藉由加密通道遞送給 M365,同仁在 Outlook / 網頁版收信完全不受影響。
問:如果國外客戶發來的信件因為防護過嚴被擋住,該如何處理?
答:CelloPoint 具備完善的「每日隔離信通知摘要(Digest Report)」,收件同仁可以直接在通知信中申請放行或加入個人信任清單。此外,網威工程師可透過後台管理介面於幾分鐘內完成全域放行或路由排查,不會耽誤商務。
問:網威資訊有提供 CelloPoint 的測試評估 (PoC) 嗎?
答:有的。網威資安團隊提供企業「現有郵件安全健康檢查與實機 PoC 測試」。我們可以透過旁路鏡像(BCC/Journal)或特定網域分流模式進行實測,在不影響現行收發的前提下,出具實際捕獲的威脅報告供主管評估。